Die drei Einträge arbeiten zusammen: SPF legt fest, welche Server mit Ihrer Domain versenden dürfen. DKIM versieht jede Mail mit einer Signatur, deren öffentlicher Schlüssel im DNS steht. DMARC sagt dem Empfänger, was mit Mails passieren soll, die weder über SPF noch über DKIM zu Ihrer Domain passen. Die Grundlagen erklären wir in der allgemeinen Anleitung zu SPF, DKIM und DMARC.
Gmail und Yahoo verlangen seit Februar 2024 von Massenversendern SPF, DKIM und DMARC, Microsoft stellt seit Mai 2025 für Outlook.com und Hotmail ähnliche Anforderungen. Auch bei kleinem Volumen gilt: Ohne saubere Authentifizierung landen Mails schneller im Spam – gerade bei GMX, WEB.DE und T-Online.
Vorab: Wo liegt das DNS Ihrer Domain bei Hetzner?
Hetzner hat seine DNS-Verwaltung 2025/2026 umgebaut. Die alte DNS Console (dns.hetzner.com) wurde laut Hetzner Anfang Mai 2026 abgeschaltet, aktiv genutzte Zonen wurden vorher automatisch in die Hetzner Console übernommen. Welche Oberfläche für Sie zuständig ist, erkennen Sie an den Nameservern Ihrer Domain:
| Nameserver | Typischer Fall | Einträge pflegen in |
|---|---|---|
hydrogen.ns.hetzner.com, oxygen.ns.hetzner.com, helium.ns.hetzner.de | DNS-Zone zu Cloud- oder dedizierten Servern | Hetzner Console → Projekt → DNS |
ns1.your-server.de, ns.second-ns.com, ns3.second-ns.de | Webhosting oder Managed Server mit konsoleH | laut Hetzner hauptsächlich Hetzner Console; konsoleH für Zugriff und Nameserver |
| andere (z. B. Cloudflare) | DNS liegt nicht bei Hetzner | beim jeweiligen DNS-Anbieter |
Warum das wichtig ist: Nur die Einträge bei dem Anbieter, auf den die Nameserver zeigen, sind öffentlich sichtbar. Die Zeitplanung zur Umstellung steht in der Hetzner-Meldung zur neuen DNS-Verwaltung, die Nameserver-Liste in der Hilfe zu den autoritativen Nameservern. Für konsoleH schreibt Hetzner in der DNS-Verwaltung konsoleH, dass die DNS-Verwaltung hauptsächlich in der Hetzner Console liegt und Sie in konsoleH noch den Zugriff auf Ihre Zonefiles verwalten oder die Nameserver ändern. Ihre aktuellen Nameserver zeigt unser Domain-Check.
Einrichtung Schritt für Schritt
Zone öffnen und das Eingabeformat kennen
In der Hetzner Console wählen Sie Ihr Projekt, klicken im linken Menü auf DNS und öffnen die Zone. Über das Feld Typ wählen Sie den Eintragstyp, füllen die übrigen Felder aus und speichern mit Hinzufügen.
- Name:
@für die Domain selbst, sonst nur der vordere Teil, etwa_dmarc– nicht_dmarc.firma.de. - Wert bei TXT: immer in doppelten Anführungszeichen, z. B.
"v=spf1 … ~all". - Lange Werte wie DKIM-Schlüssel: in Teilstrings von höchstens 255 Zeichen aufteilen, jeweils in eigenen Anführungszeichen, getrennt durch ein Leerzeichen:
"v=DKIM1; k=rsa; p=MIIB…" "…IDAQAB".
Quelle: Hetzner-Hilfe zu Records hinzufügen und zum TXT-Record. Dort stehen auch Beispiele für SPF und DMARC. Bei konsoleH-Zonen können Änderungen laut Hetzner bis zu 24 Stunden brauchen, bis sie überall sichtbar sind.
Vorhandenen SPF-Eintrag prüfen
Nutzen Sie die konsoleH-Nameserver, setzt Hetzner laut Hilfe automatisch einen Standard-SPF-Eintrag. Den genauen Inhalt nennt die Hilfe nicht. In einer konsoleH-Zone, die wir stichprobenartig abgefragt haben, lautete er zum Beispiel so – prüfen Sie den tatsächlichen Wert in Ihrer eigenen Zone:
v=spf1 +a +mx ?all
Das erlaubt den Server, auf den Ihre Domain zeigt (a – beim Webhosting der Webserver, der zum Beispiel die Mails des Kontaktformulars verschickt), und die Mailserver aus dem MX-Eintrag. Das abschließende ?all ist allerdings „neutral“: Fremde Server werden nicht als unberechtigt markiert. Ändern Sie es auf ~all und später, wenn alle Versender erfasst sind, auf -all.
Warum prüfen statt neu anlegen: Hetzner weist in der Hilfe zur E-Mail-Sicherheit mit DKIM, SPF und DMARC ausdrücklich darauf hin, dass Mails über externe Dienste die Prüfung nicht bestehen, wenn deren Server im SPF-Eintrag fehlen. Bearbeiten Sie den bestehenden Eintrag. Pro Domain ist nur ein SPF-Eintrag erlaubt – ein zweiter führt zu einem Fehler für alle Versender. Achtung: Die Funktion „Zone zurücksetzen“ in konsoleH stellt die Standard-Zone wieder her, alle eigenen Änderungen gehen dabei verloren.
Externe Versender in denselben SPF-Eintrag aufnehmen
Laufen Ihre Postfächer bei Google Workspace oder Microsoft 365, während die Website bei Hetzner bleibt, zeigt der MX-Eintrag nicht mehr auf Hetzner. Dann ersetzt das include des Mail-Anbieters das mx, und a bleibt für das Kontaktformular stehen:
| Situation | SPF-Eintrag (Name @) |
|---|---|
| Mail und Website bei Hetzner | "v=spf1 +a +mx ~all" |
| Website bei Hetzner, Mail bei Google Workspace | "v=spf1 a include:_spf.google.com ~all" |
| Website bei Hetzner, Mail bei Microsoft 365 | "v=spf1 a include:spf.protection.outlook.com ~all" |
| Mail bei Hetzner plus weiterer Versanddienst | "v=spf1 +a +mx include:spf.ihr-dienst.example ~all" (Platzhalter – Wert aus der Hilfe des Dienstes) |
Liegt die Website nicht mehr bei Hetzner (etwa bei einem Baukasten oder hinter Cloudflare), passt a nicht mehr zum versendenden Server. Dann gehört das passende include oder die IP-Adresse des tatsächlichen Absenders hinein.
Warum nur ein Eintrag: Ein SPF-Eintrag darf höchstens 10 DNS-Abfragen auslösen. Jedes include, a und mx zählt mit, manche Includes bringen weitere Abfragen mit (Google und Microsoft derzeit nicht – siehe SPF: zu viele DNS-Lookups). Unser Domain-Check zählt die Abfragen. Viele Newsletter-Dienste brauchen gar keinen SPF-Eintrag auf Ihrer Domain, weil sie mit eigener Rücklaufadresse versenden und DMARC über DKIM bestehen – siehe unsere Brevo-Anleitung. Die Details zu Google und Microsoft stehen in den Anleitungen für Google Workspace und Microsoft 365.
DKIM für das Hetzner-Postfach einschalten
Für Postfächer im Webhosting bietet konsoleH laut Hetzner die Funktion DKIM aktivieren. Sie erzeugt automatisch ein Schlüsselpaar: Der private Schlüssel bleibt auf dem Mailserver, der öffentliche gehört als TXT-Eintrag ins DNS.
- konsoleH-Nameserver: Der DNS-Eintrag kann laut Hetzner automatisch gesetzt werden.
- Externe Nameserver: konsoleH zeigt den TXT-Eintrag an. Übertragen Sie Name (der Selektor mit
._domainkey) und Wert exakt zu Ihrem DNS-Anbieter. - Eigene Schlüssel: Über „Eigene Schlüssel verwenden“ können Sie ein eigenes Schlüsselpaar hinterlegen; der private Schlüssel darf dann nicht passwortgeschützt sein.
Warum DKIM entscheidend ist: SPF bricht bei jeder Weiterleitung, DKIM bleibt erhalten. Erst mit DKIM Ihrer eigenen Domain besteht DMARC zuverlässig. Den genauen Menüpunkt in konsoleH nennt die Hetzner-Hilfe nicht; suchen Sie im E-Mail-Bereich Ihrer Domain nach der Schaltfläche „DKIM aktivieren“. Ist der Eintrag gesetzt, finden Sie den Selektor mit unserem Domain-Check.
DKIM für externe Dienste: TXT oder CNAME
Jeder Dienst, der mit Ihrer Domain versendet, signiert mit einem eigenen Selektor. Mehrere DKIM-Einträge stören sich deshalb nicht. Je nach Dienst ist der Eintrag ein TXT oder ein CNAME:
| Dienst | Typ | Name (Beispiel) |
|---|---|---|
| Hetzner konsoleH | TXT | von konsoleH vorgegeben |
| Google Workspace | TXT | google._domainkey |
| Microsoft 365 | CNAME | selector1._domainkey, selector2._domainkey |
| Brevo | CNAME | brevo1._domainkey, brevo2._domainkey |
Warum CNAME praktisch ist: Bei einem CNAME kann der Dienst seinen Schlüssel wechseln, ohne dass Sie das DNS erneut anfassen. TXT-Schlüssel mit 2048 Bit sind länger als 255 Zeichen – in der Hetzner Console teilen Sie sie wie in Schritt 1 beschrieben auf. Ein CNAME darf nicht neben einem anderen Eintrag mit demselben Namen stehen. Kopieren Sie Werte immer aus dem Portal des Dienstes, nie aus einer Anleitung.
DMARC unter _dmarc anlegen
Legen Sie einen TXT-Eintrag mit dem Namen _dmarc an. Zum Einstieg genügt die Beobachtungsstufe:
"v=DMARC1; p=none; rua=mailto:dmarc@firma.de"
Hetzner beschreibt die drei Stufen so: none stellt zu und wertet nur aus, bei quarantine darf der Empfänger die Mail als Spam behandeln, bei reject weist er sie ab. Sind in den Berichten nur noch Ihre eigenen, korrekt authentifizierten Versender zu sehen, stellen Sie schrittweise auf p=quarantine und p=reject um.
Warum mit none beginnen: Fehlt noch ein Versender im SPF-Eintrag oder signiert ein Tool nicht mit Ihrer Domain, würden dessen Mails bei reject sofort abgewiesen. Die täglichen XML-Berichte zeigen Ihnen vorher, wer alles mit Ihrer Domain versendet. Für die Berichte eignet sich ein eigenes Postfach besser als Ihr persönliches.
Testen
Schicken Sie eine Mail aus Ihrem Postfach und eine über das Kontaktformular an eine externe Adresse und prüfen Sie im Header die Zeile „Authentication-Results“: Dort sollten spf=pass, dkim=pass und dmarc=pass stehen, und bei DKIM sollte header.d= Ihre eigene Domain zeigen.
Schneller geht es mit unserem kostenlosen E-Mail-Spam-Test: Mail an die Testadresse schicken, und der Bericht zeigt SPF, DKIM und DMARC samt Domain-Abgleich, den sendenden Server und Sperrlisten. Die DNS-Einträge allein prüft der SPF-, DKIM- und DMARC-Check.
Sonderfall: Eigener Server bei Hetzner verschickt Mails
Betreiben Sie auf einem Cloud- oder dedizierten Server einen eigenen Mailserver oder eine Anwendung, die direkt zustellt, kommen zu SPF, DKIM und DMARC zwei Punkte hinzu:
- Reverse DNS (PTR): Hetzner verwaltet die PTR-Einträge seiner IP-Adressen selbst, standardmäßig mit einem Namen unter
your-server.de. Bei Cloud-Servern ändern Sie ihn in der Hetzner Console beim Server im Reiter Networking. Der eingetragene Name muss wieder auf dieselbe IP zeigen – sonst lehnen viele Empfänger die Mails ab. - Port 25 und 465: Bei Cloud-Servern sperrt Hetzner diese ausgehenden Ports standardmäßig. Eine Freigabe können Sie laut Hetzner frühestens nach einem Monat Kundenbeziehung und bezahlter erster Rechnung per Limit-Anfrage beantragen; entschieden wird im Einzelfall. Port 587 ist nicht gesperrt und eignet sich für den Versand über einen externen Dienst.
Quellen: Hetzner-Hilfe zu Cloud-Server rDNS, zum PTR-Record und die FAQ zu Cloud-Servern. Für Anwendungen und Newsletter ist ein Versanddienst über Port 587 meist der einfachere Weg; einen Überblick gibt unser Vergleich der E-Mail-Marketing-Software.
Typische Fehler bei Hetzner
- Standard-SPF mit
?allnie angepasst: Der Eintrag existiert, schützt aber kaum. Auf~allumstellen, wenn alle Versender drinstehen. - Zweiter SPF-Eintrag: Neben dem Hetzner-Standard kommt ein zweiter TXT mit
v=spf1für Google oder Brevo hinzu. Ergebnis: SPF schlägt für alle Versender fehl. Zusammenführen statt doppeln. - Anführungszeichen vergessen oder DKIM-Schlüssel nicht aufgeteilt: In der Hetzner Console stehen TXT-Werte in doppelten Anführungszeichen, lange Werte in Teilstrings bis 255 Zeichen.
- Einträge in der falschen Oberfläche: Die Domain zeigt auf andere Nameserver, die Änderung in der Hetzner Console oder konsoleH ist deshalb nicht sichtbar.
- „Zone zurücksetzen“ geklickt: Eigene SPF-, DKIM- und DMARC-Einträge sind danach weg.
- Cloud-Server versendet direkt ohne passenden PTR: Der Standard-Name unter
your-server.depasst nicht zu Ihrer Domain, die Mails landen im Spam oder werden abgewiesen.
Kommen Mails trotz korrekter Einträge nicht an, helfen Warum landen E-Mails im Spam? und Mails kommen nicht an: GMX, WEB.DE und T-Online.
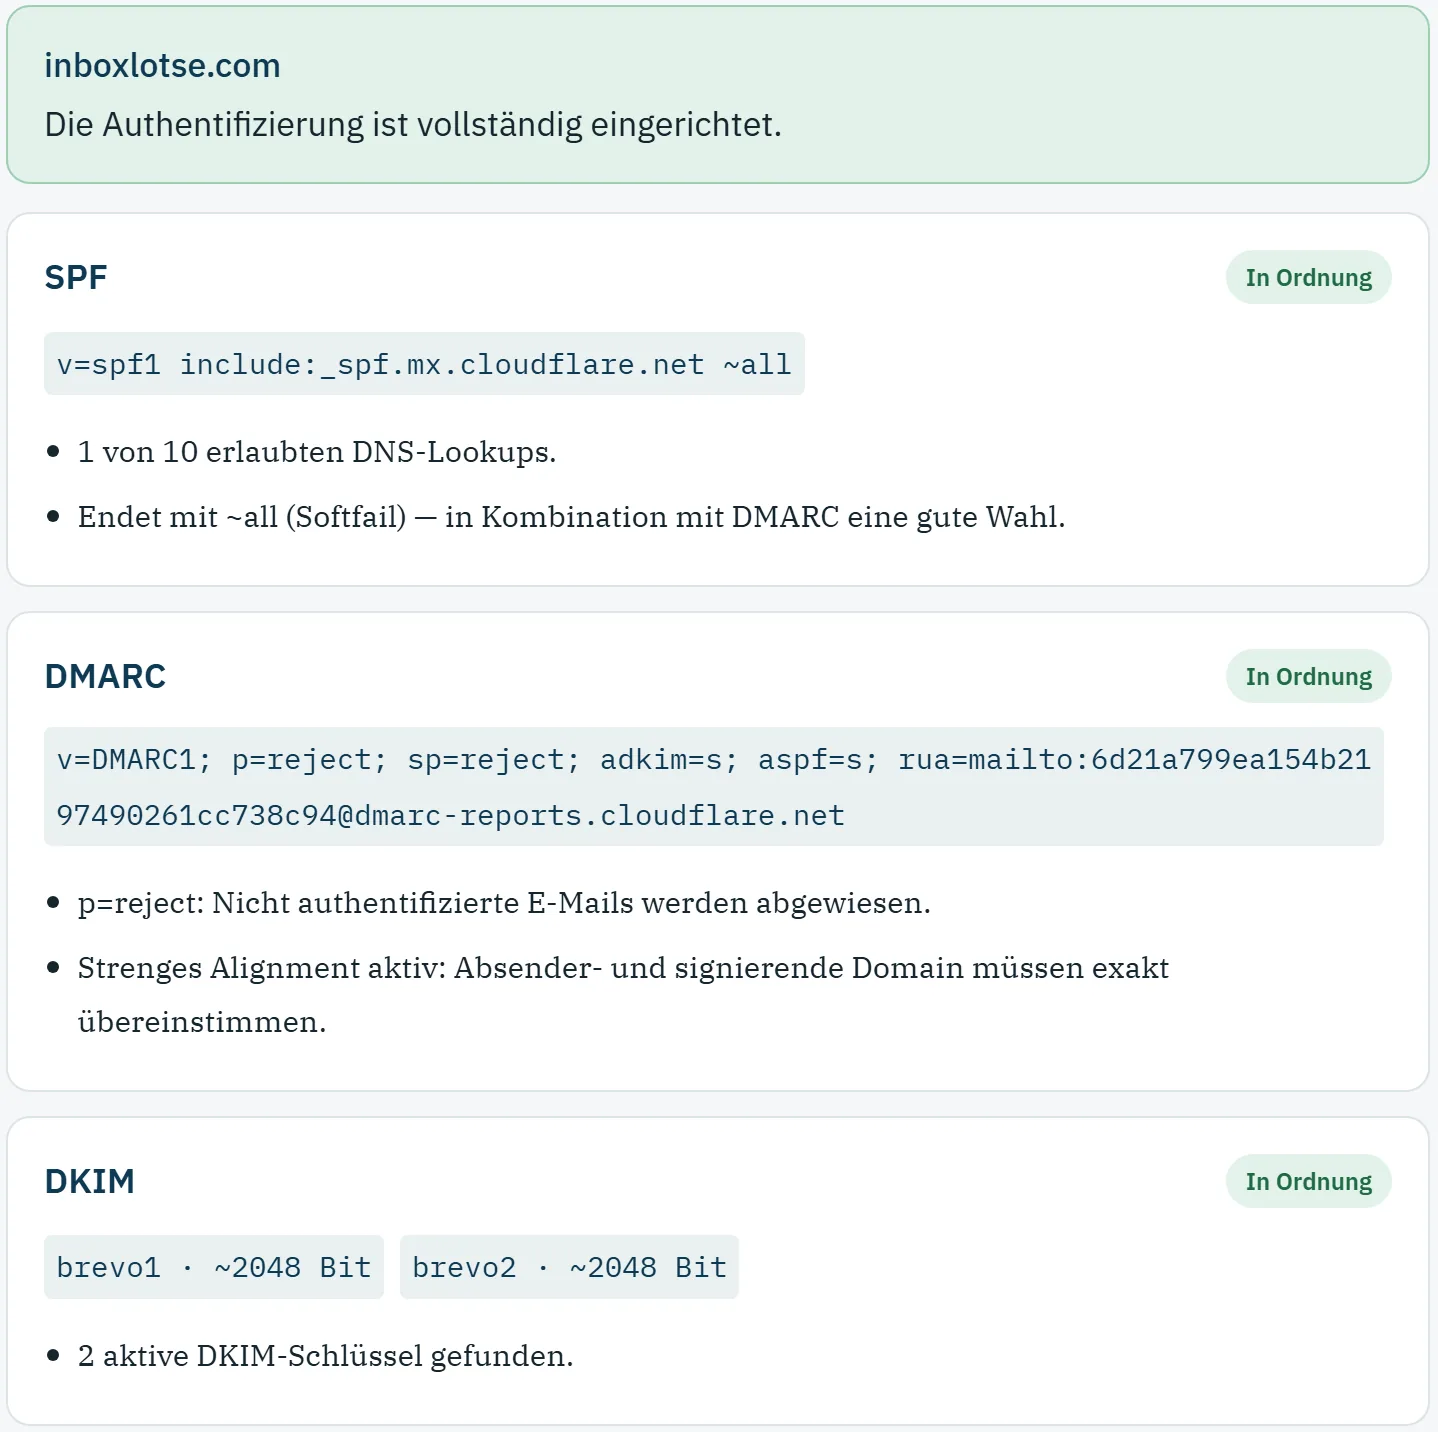
Stimmen SPF, DKIM und DMARC Ihrer Hetzner-Domain? Der kostenlose Check zeigt Nameserver, SPF-Lookups, DKIM-Selektoren und die DMARC-Richtlinie auf einen Blick.
Domain jetzt prüfenWie es weitergeht
Mit sauberer Authentifizierung ist die technische Grundlage gelegt. Ob Ihre Mails im Posteingang landen, entscheiden danach vor allem Reputation, Inhalt und Beschwerderate. Liegt Ihre Domain bei einem anderen Hoster, lesen Sie die Anleitungen für IONOS, STRATO oder ALL-INKL.
Häufige Fragen
- Wo verwalte ich DNS-Einträge bei Hetzner?
- In der Hetzner Console: Projekt wählen, im linken Menü auf DNS klicken und die Zone öffnen. Die alte DNS Console wurde im Mai 2026 abgeschaltet. Für Webhosting-Domains liegt die DNS-Verwaltung laut Hetzner ebenfalls hauptsächlich in der Hetzner Console, in konsoleH ändern Sie Nameserver und den Zugriff auf Zonefiles.
- Setzt Hetzner automatisch einen SPF-Eintrag?
- Ja, bei Nutzung der konsoleH-Nameserver wird laut Hetzner ein Standard-SPF-Eintrag gesetzt, in einer von uns geprüften Zone zum Beispiel v=spf1 +a +mx ?all – den tatsächlichen Wert sehen Sie in Ihrer Zone. Versenden Sie über weitere Dienste, ergänzen Sie diesen Eintrag, statt einen zweiten anzulegen, und ersetzen Sie ?all durch ~all.
- Unterstützt Hetzner-Webhosting DKIM?
- Ja. In konsoleH gibt es die Funktion DKIM aktivieren, die ein Schlüsselpaar erzeugt. Mit den konsoleH-Nameservern kann der DNS-Eintrag automatisch gesetzt werden, bei externen Nameservern tragen Sie den angezeigten TXT-Eintrag selbst ein.
- Wie trage ich lange TXT-Werte in der Hetzner Console ein?
- TXT-Werte stehen in doppelten Anführungszeichen. Längere Werte wie DKIM-Schlüssel teilen Sie in Teilstrings von höchstens 255 Zeichen, jeder in eigenen Anführungszeichen und durch ein Leerzeichen getrennt.
- Kann mein Hetzner-Cloud-Server direkt Mails verschicken?
- Nicht ohne Weiteres: Hetzner sperrt ausgehend Port 25 und 465 standardmäßig. Eine Freigabe ist frühestens nach einem Monat und bezahlter erster Rechnung per Limit-Anfrage möglich. Zusätzlich müssen Sie den Reverse-DNS-Eintrag im Reiter Networking auf Ihre Domain setzen. Port 587 für einen externen Versanddienst ist frei.